
Cyber-OnsiteInspect
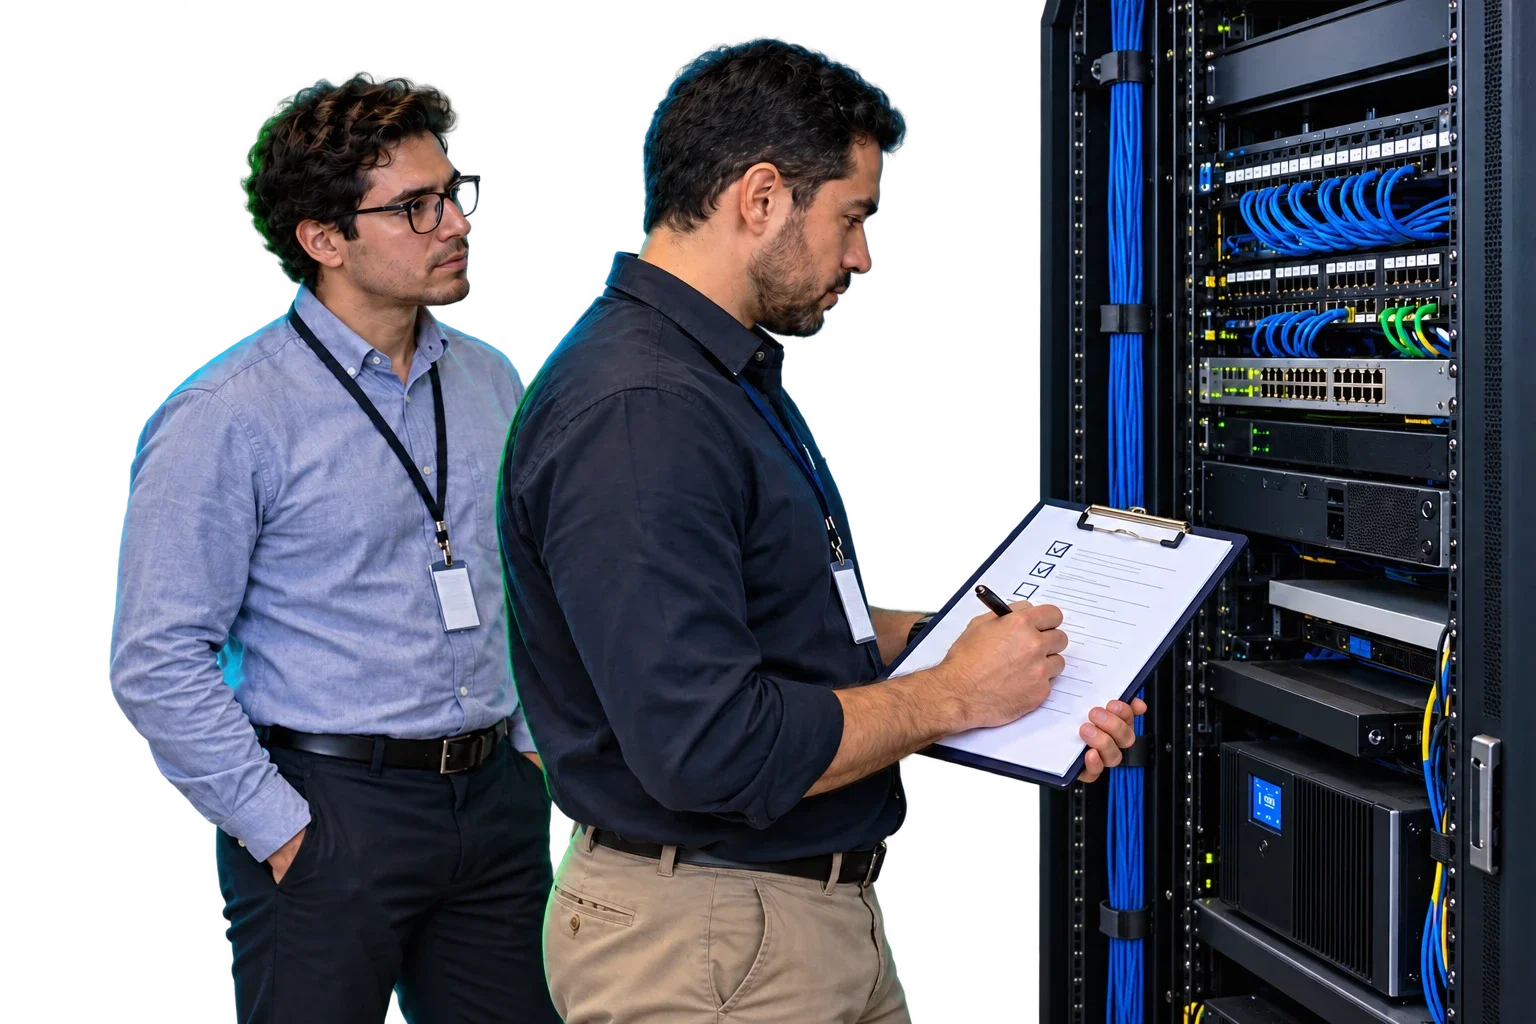
DEL CONTROL DOCUMENTADO A LA PRÁCTICA
Su seguridad.
Comprobada en sitio.
Auditamos controles en empresas, hogares con teletrabajo y entornos autorizados de terceros. Datos, ciberseguridad, cumplimiento y uso de IA.
CYBER-ONSITE INSPECT
Cuatro escenarios.
Una visión de seguridad.
¿Va a adoptar Work from Home?
Evalúe Wi-Fi y router, dispositivos de trabajo, accesos remotos, MFA, separación de redes y manejo de información en hogares autorizados.
¿Un cliente se conectará a sus servicios?
Revise requisitos de conexión, identidades, permisos mínimos, segmentación y responsabilidades antes de habilitar el acceso.
¿Necesita una inspección de cumplimiento?
Contraste políticas, evidencias y controles de seguridad de la información y gobernanza de datos con los criterios acordados.
¿Su equipo ya utiliza IA?
Revise herramientas aprobadas, información compartida, responsables y supervisión humana en oficinas y entornos de trabajo remoto.
Inspección presencial con revisión técnica y documental según alcance. Las visitas a hogares y entornos de terceros requieren autorización y se limitan al entorno laboral. Reciba hallazgos y un plan de mitigación; la implementación y verificación de correcciones se cotizan según el trabajo requerido.
EL CONTEXTO EN CIFRAS / 2026
Más capacidad. Mayor necesidad de control.
de las brechas analizadas involucra a terceros. Evalúe a quién conecta con su operación.
Fuente: Verizon DBIR 2026 ↗de las brechas comienza con explotación de vulnerabilidades, según el reporte.
Fuente: Verizon DBIR 2026 ↗de usuarios de IA encuestados destaca el control de calidad de sus respuestas como habilidad clave.
Fuente: Microsoft WTI 2026 ↗Datos de estudios internacionales; no representan una estimación específica para Costa Rica ni resultados garantizados del servicio. Microsoft: encuesta a usuarios de IA en el trabajo. Verizon: brechas incluidas en DBIR 2026.
EL SERVICIO
Su perímetro va más allá de la oficina.
Identificamos brechas entre los controles definidos y su aplicación cotidiana, dentro de un alcance acordado.
Seguridad física
Revise cómo se protegen sus espacios, activos y áreas sensibles.
- Control de acceso y visitantes
- Protección de equipos y áreas restringidas
- Documentos y privacidad del entorno laboral
Seguridad tecnológica
Examine condiciones observables y controles técnicos acordados.
- Equipos remotos, MFA y bloqueo de pantalla
- Racks, redes y equipos conectados
- Wi-Fi, router y acceso remoto según alcance
Operación y cumplimiento
Contraste la práctica diaria con sus políticas y criterios definidos.
- Entrevistas y revisión de evidencias
- Gobernanza de datos y uso de herramientas de IA
- Condiciones que afectan la continuidad
MÉTODO Y ENTREGABLES
Un informe para pasar a la acción.
Reciba un resumen ejecutivo, hallazgos con evidencias autorizadas, nivel de riesgo y un plan correctivo con prioridades y responsables propuestos.
Preparamos la visita
Definimos sedes, áreas, criterios, permisos y manejo de evidencias.
Inspeccionamos y contrastamos
Observamos controles, entrevistamos al personal y revisamos las evidencias autorizadas.
Entregamos el plan correctivo
Explicamos hallazgos, prioridades y acciones. La verificación posterior puede contratarse como seguimiento.
PREGUNTAS FRECUENTES
Un alcance claro.
Desde el inicio.
¿Qué instalaciones pueden evaluarse?
Oficinas, comercios, hogares con teletrabajo y entornos de clientes o terceros autorizados, conforme a ubicación, permisos y alcance acordados.
¿Se realizan pruebas intrusivas?
La visita se enfoca en inspección y revisión de controles. Las pruebas intrusivas requieren un alcance y autorización específicos.
¿La inspección garantiza cumplimiento?
El informe documenta la evaluación frente a los criterios acordados y las evidencias revisadas. No constituye una certificación ni garantiza ausencia de riesgos.
CONTACTO ESTRATÉGICO
Trabajo remoto y conexiones externas.
Evalúelos antes de confiar.
Conversemos sobre sus necesidades y el siguiente paso.